Riegel – Härtungs-Check für Windows in OT und Labor
Gehärtet, wo es geht. Begründet offen, wo nicht.
Riegel ist ein Härtungs-Check für Windows-Rechner in Anlagen, Laboren und Leitständen: Es liest die Sicherheitskonfiguration lesend und offline, prüft sie gegen 153 Regeln, hält bewusst Offenes als begründete und freigegebene Ausnahme fest und schreibt einen Bericht zum Abzeichnen. Geprüft werden Windows 7 SP1 bis 11 und Windows Server 2008 R2 bis 2025; Riegel ist kostenlos unter der MIT-Lizenz.
Demnächst: Download und Quellcode kommen mit der Veröffentlichung. Wer vorab testen möchte, meldet sich zur Beta an – wir melden uns persönlich.
Härtungsnachweis für Windows-Rechner, die niemand zentral verwaltet
Anlagen-PCs, Bedienrechner (HMI), Labor- und Leitstandsrechner stehen oft außerhalb der zentralen IT – manche ohne Netz, manche mit Software, die eine unsichere Einstellung braucht. Wer dort die Systemhärtung prüfen will, kann nicht einfach ein Prüfwerkzeug aufspielen: Auf solchen Rechnern ist schon eine Installation eine Änderung.
Riegel bringt deshalb einen portablen Sammler mit, der nichts installiert, keine Konfiguration ändert und nur seinen Export schreibt; Windows selbst vermerkt, dass ein Programm lief. Ausgewertet wird auf einem Auswerte-PC: Ergebnis je Regel, begründete Ausnahmen, Vergleich mit dem freigegebenen Stand und ein Bericht zum Abzeichnen.
Funktionen des Windows-Härtungschecks
-
153 Regeln, ehrliche Ergebnisse
Netzwerk, Anmeldedaten und NTLM, LSA, Defender und ASR, Anwendungssteuerung, Verschlüsselung, Firewall, Protokollierung und PowerShell, RDP, Wechselmedien und TLS. Erfüllt heißt positiv belegt; was nicht lesbar war, ist „nicht prüfbar“, nie stillschweigend erfüllt.
-
Portabler Sammler
Rund 130 KB, für Windows 7 SP1 bis 11 und Server 2008 R2 bis 2025; installiert nichts und ändert keine Konfiguration. Wo kein fremdes Programm laufen darf, gehen die Windows-Bordmittel;
--minimalstartet auf empfindlichen HMIs kein weiteres Programm. -
Begründete Ausnahmen mit Freigabe
Was bewusst offen bleibt, bekommt Begründung, akzeptierten Wert, freigebende Rolle und einen Nachweis aus dem Änderungs- oder QMS-Verfahren – an den Inhalt gebunden, mit Ablaufdatum und Verlauf. Dazu Zuschnitt je Rolle und ein Maßnahmenplan.
-
Vergleich mit dem freigegebenen Stand
Was hat sich seit Inbetriebnahme oder Herstellerbesuch geändert? Riegel vergleicht mit dem letzten Lauf und mit dem freigegebenen Stand – Verschlechterungen zuerst, dann Abweichungen der Rohwerte.
-
Dokumente zum Abzeichnen
Anlagenbericht mit Abzeichnung, Management-Übersicht, Soll-Konfiguration, Freigabeblatt und Erhebungsprotokoll als PDF, dazu Excel, CSV und ein Nachweispaket, das Prüfer mit
verifynachrechnen – auch unter Linux. -
Abhilfe nur als Dateien
.reg-Dateien mit Rücknahme, GptTmpl.inf und audit.csv für den Anlagenbauer – Riegel wendet sie nie selbst an.
-
Eigene Vorgaben
GPO-Sicherungen importieren, auch aus heruntergeladenen Security Baselines, oder eigene Anforderungen als JSON oder CSV schreiben.
-
Überwachung, die bei Änderungen meldet
Exitcodes nach Nagios-Art und eine Icinga-Zeile für Verschlechterungen, neu offene hohe Befunde, ablaufende Ausnahmen und überfällige Maßnahmen.
Woher die Regeln kommen
Das Regelwerk 2026.10.1 hat 153 Regeln in 17 Berichtskategorien und eigene Texte von ICT Baden. Jeder Sollwert ist belegt durch das ACSC, die Windows-Server-Dokumentation von Microsoft, eine Seite auf Microsoft Learn oder einen DISA STIG; Microsoft Security Baselines dienen nur zur Bestätigung. Verweise nennen Gegenmaßnahmen aus MITRE ATT&CK und Kennungen aus Grundschutz++. Das Regelwerk enthält keine Inhalte von CIS und keine aus BSI SiSyPHuS.
Für Maschinenbauer gibt es eine Berichtsvorlage „Auslieferungszustand“ mit der Kennung der Maschine und den begründeten Abweichungen ihrer Software; Riegel.Cli.exe check läuft auch in der Werksabnahme (FAT).
Für Audits: NIS2, ISO 27001, IEC 62443, GMP
Riegel unterstützt Nachweise für NIS2 und die Dokumentationspflicht nach § 30 BSIG, ISO/IEC 27001:2022 A.8.9, IEC 62443, TISAX, Fragebögen von Versicherern und periodische Überprüfungen nach GMP. Es macht keine Compliance-Aussage, ist kein validiertes System und deckt das Konfigurationsmanagement ab – nicht MFA, Datensicherung, Vorfallbehandlung oder Netzsegmentierung.
Umstieg von Benchmark-Scannern und Richtlinien-Vergleichswerkzeugen: Riegel als Alternative
Wer die Härtung von Windows-Rechnern bisher mit einem Benchmark-Scanner oder einem Richtlinien-Vergleichswerkzeug prüft, kann mit Riegel dieselbe Aufgabe erledigen: die Sicherheitskonfiguration eines Rechners mit Sollwerten vergleichen. Riegel setzt dabei eigene Schwerpunkte:
-
Offline und nur lesend
Ein portabler Sammler (rund 130 KB) installiert nichts, ändert keine Konfiguration und öffnet keine Netzwerkverbindung; ausgewertet wird auf einem anderen PC.
-
Begründete Ausnahmen
Was bewusst offen bleibt, wird mit Begründung, freigebender Rolle, Nachweis und Ablaufdatum festgehalten.
-
Bericht zum Abzeichnen
Anlagenbericht als PDF mit Abzeichnung und ein Nachweispaket, das Prüfer mit
verifynachrechnen. -
Für Anlagen-PCs
Ausgelegt für Windows 7 SP1 bis 11 und Server 2008 R2 bis 2025,
--minimalfür empfindliche HMIs, Windows-Bordmittel, Berichtsvorlage „Auslieferungszustand“ für Maschinenbauer.
Wichtig, wenn Sie eine Alternative zu einem Benchmark-Scanner suchen: Riegel enthält keine Inhalte fremder Benchmark-Kataloge und keine aus BSI SiSyPHuS. Das eigene Regelwerk mit 153 Regeln stützt sich auf ACSC, Microsoft-Dokumentation und DISA STIGs; ein Ergebnis von Riegel ist deshalb keine Aussage über die Erfüllung eines bestimmten Benchmarks. Eigene Vorgaben lassen sich als GPO-Sicherung importieren, auch aus selbst heruntergeladenen Security Baselines. Regeldateien und Prüflisten anderer Härtungswerkzeuge liest Riegel 0.1 noch nicht ein (geplant für 0.2). Riegel ist kostenlos unter der MIT-Lizenz, ohne Lizenzserver, und setzt Einstellungen nie selbst.
Systemvoraussetzungen
- Geprüfte Rechner
- Windows 7 SP1 bis 11 und Windows Server 2008 R2 bis 2025 über den portablen Sammler (.NET Framework 3.5.1 oder 4.x)
- Ohne fremdes Programm
- Windows-Bordmittel (secedit, auditpol, reg) über collect-builtin.cmd
- Auswerte-PC
- Windows 10 ab Version 1809 oder Windows Server 2019 und neuer – MSI oder Riegel.exe ohne Installation
- Linux
- Befehlszeile für x64 und arm64 zum Auswerten und Nachrechnen von Nachweispaketen
- Netzwerk
- keines – Riegel öffnet keine Netzwerkverbindung
- Sprache
- Deutsch, Englisch, Spanisch, Französisch, Chinesisch (die letzten drei maschinell vorübersetzt)
Grenzen, ehrlich gesagt
- Vorabversion 0.1 (zuletzt 0.1.2, Sammler 0.1.0), nicht signiert: SmartScreen kann warnen, der Sammler lässt sich nur per Hash freigeben. Kein Kundenpilot auf OT- oder validierten Rechnern, bevor der Sammler signiert ist.
- Nur Windows-Ziele: Linux-Rechner werden nicht geprüft. Nur Maschineneinstellungen, keine Benutzerrichtlinien; Domänencontroller bekommen keine Bewertung.
- Getestet mit Testdaten und auf CI-Rechnern (Windows Server 2022 und 2025, Windows 11 Arm64), dazu gegen einen Referenz-Schnappschuss eines Windows-11-Arbeitsplatzes; noch nicht auf echten Rechnern mit Windows 7, 8.1, 2008 R2 oder 2012 R2, nicht in einer echten Domäne, nicht mit Virenschutz oder EDR anderer Hersteller und nicht mit tatsächlich erzwungenem AppLocker. Die Zuordnung zu Domänen-GPOs ist experimentell.
- Ohne Administratorrechte, mit
--minimaloder über die Bordmittel bleiben viele Regeln unentscheidbar; der Bericht sagt dann „Unvollständige Prüfung“. - Kein PDF/A, keine elektronischen Signaturen; das Nachweispaket ist nicht signiert.
- Spanisch, Französisch und Chinesisch sind maschinell vorübersetzt und in jedem Dokument so gekennzeichnet; die Regeltexte sind dort englisch.
So sieht Riegel aus
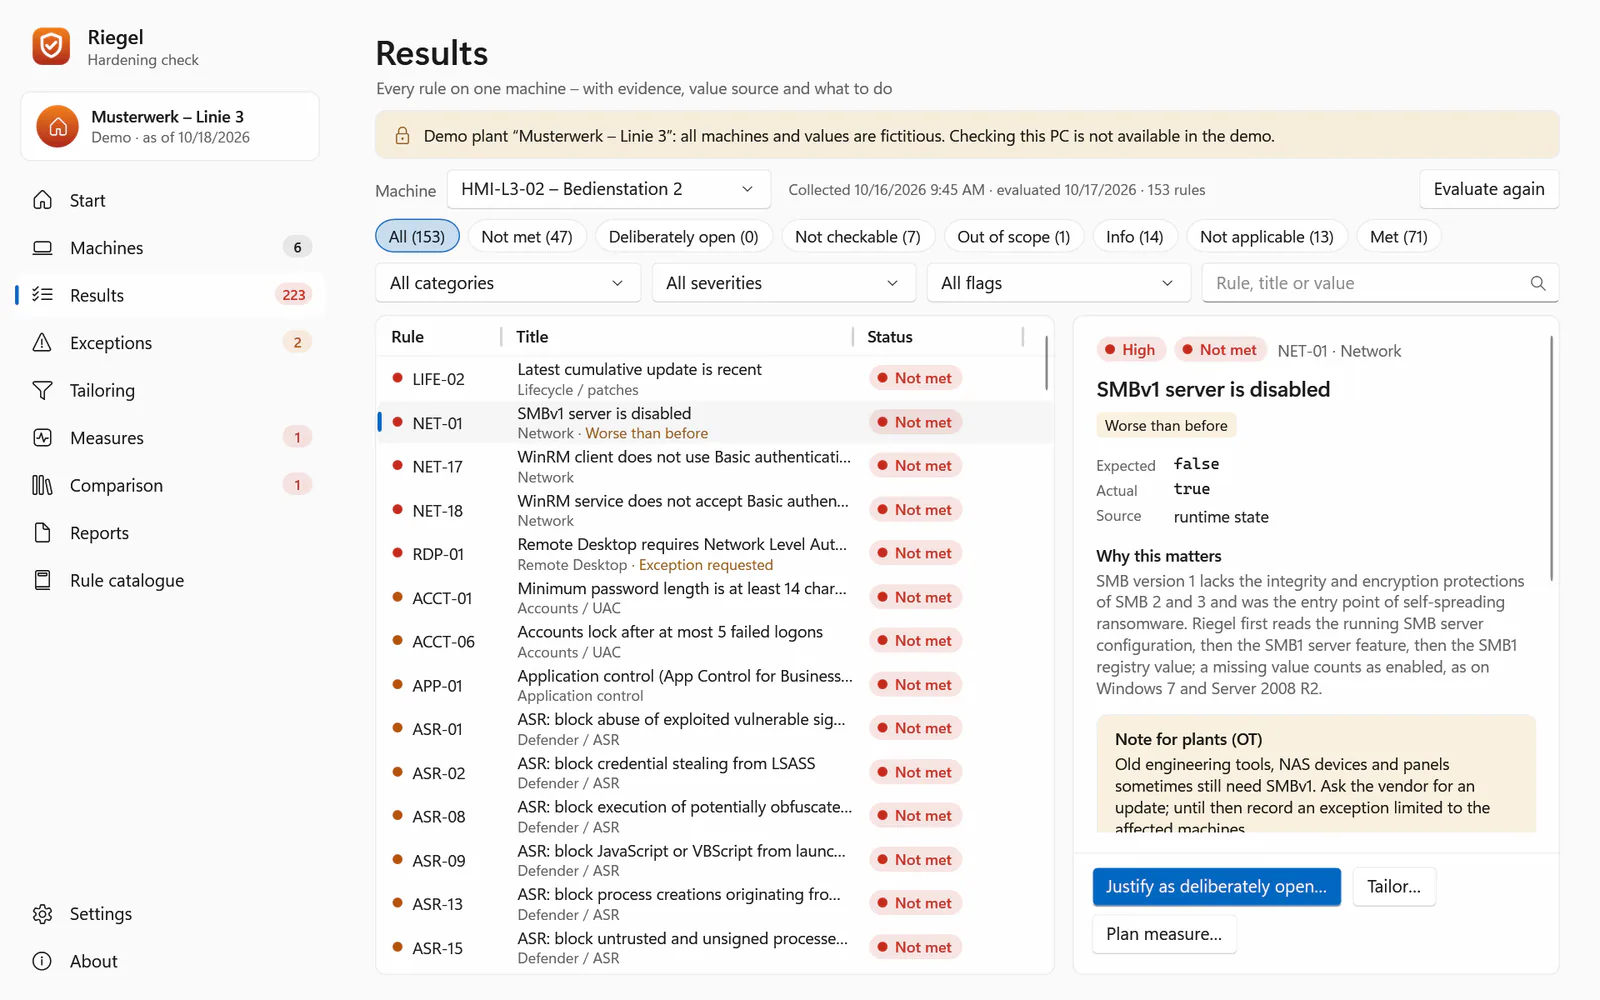
Abbildungen aus dem Demo-Modus mit der erfundenen Beispielanlage „Musterwerk – Linie 3“ (englische Oberfläche).
-
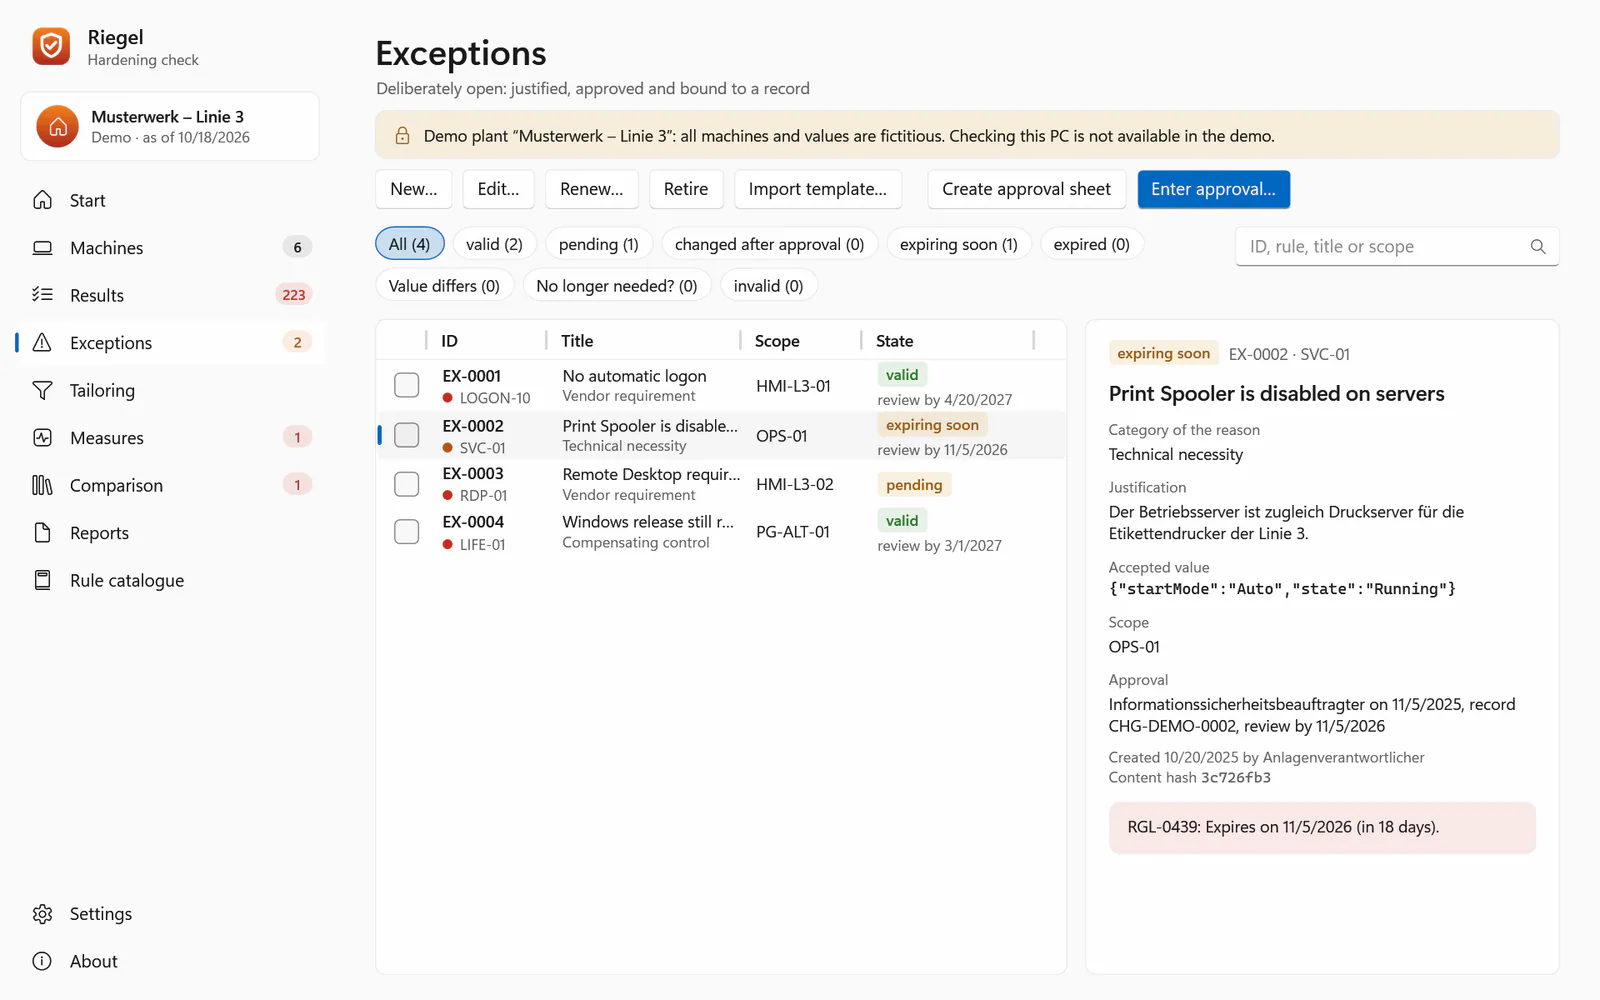
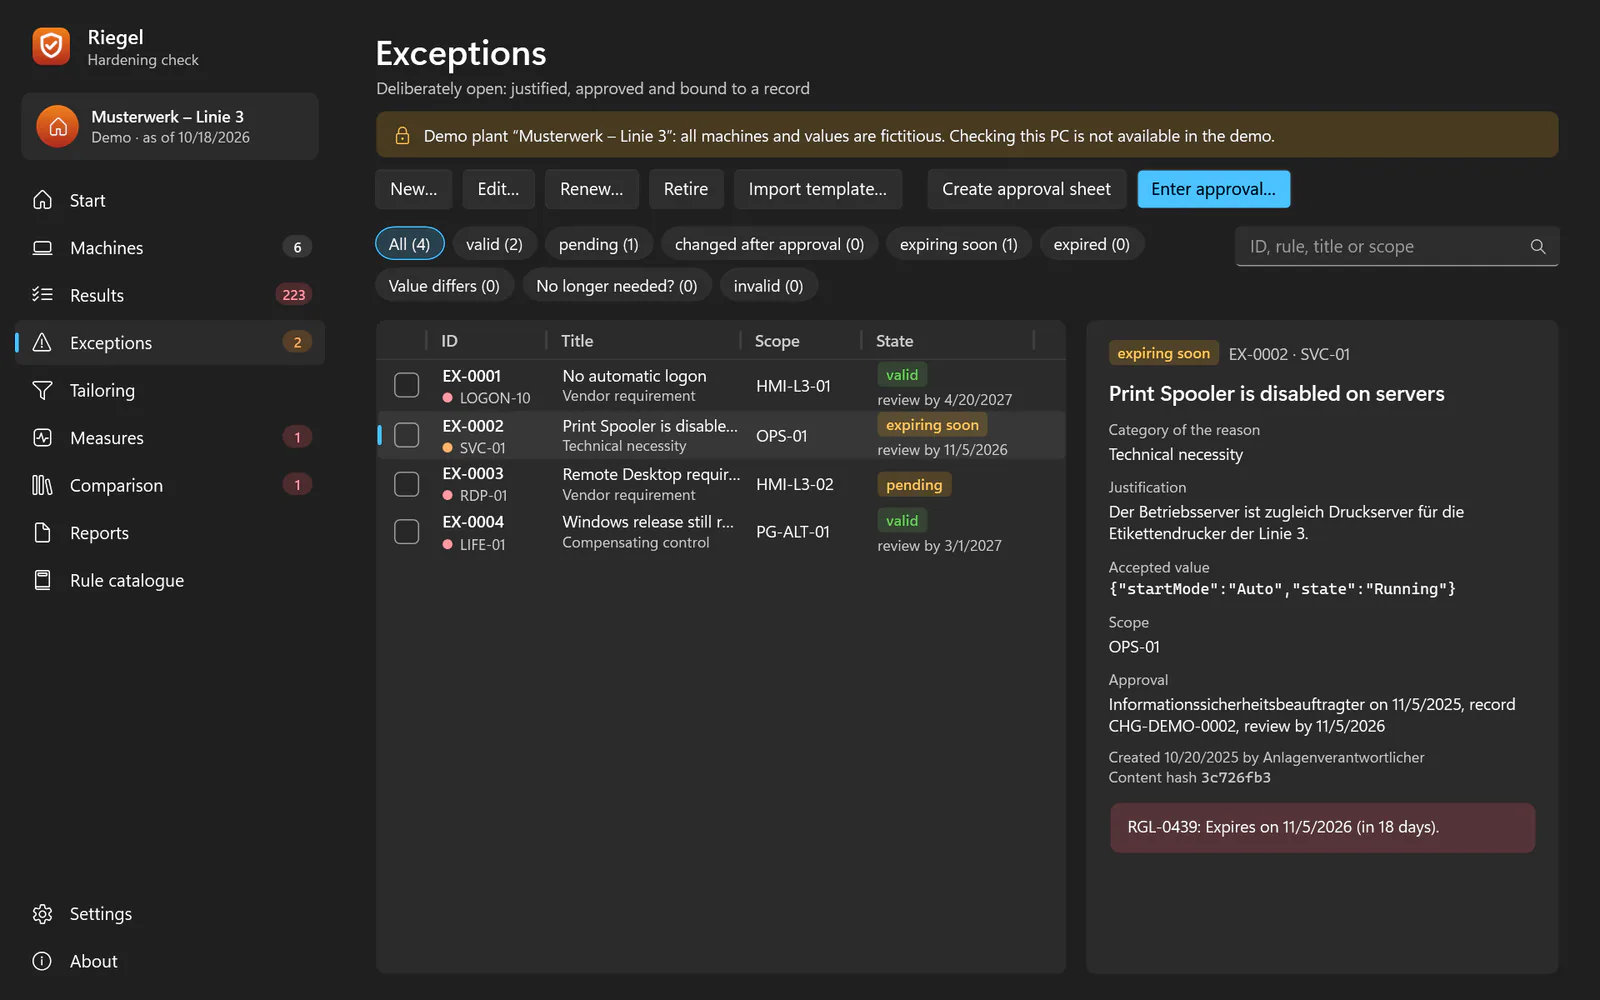
Bewusst offen, mit Freigabe Ausnahmen mit Begründung, akzeptiertem Wert, freigebender Rolle und Änderungs- oder QMS-Nachweis – an ihren Inhalt gebunden, mit Ablaufdatum und Verlauf. -
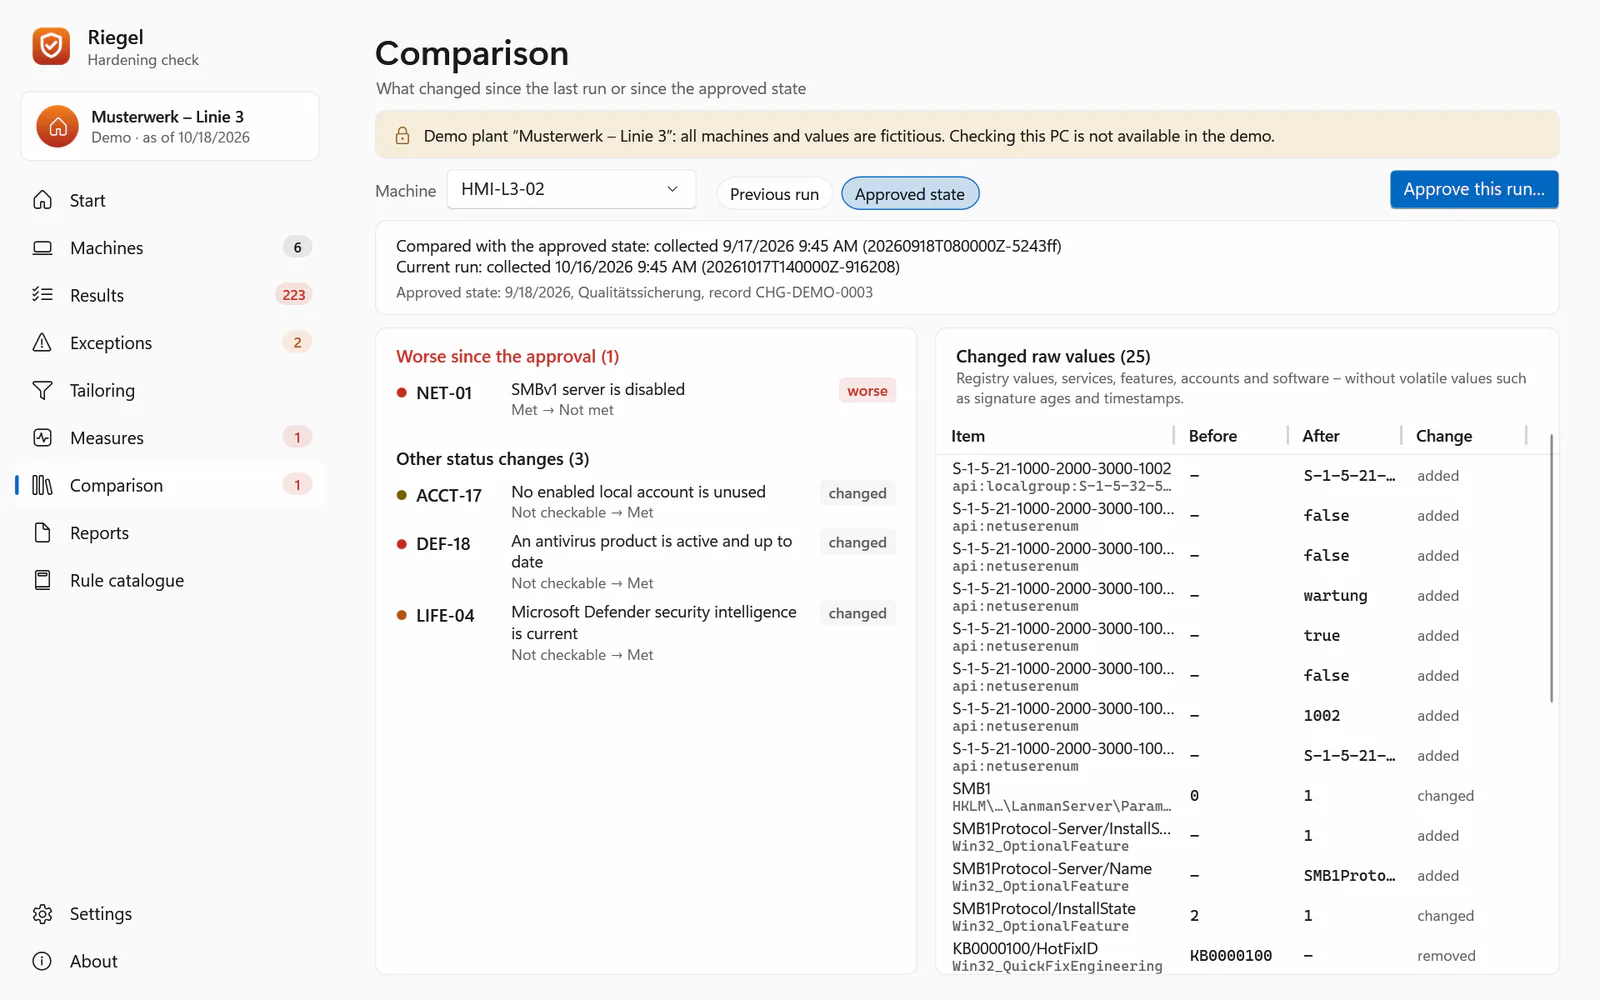
Was hat sich seit der Freigabe geändert? Vergleich mit dem letzten Lauf und mit dem freigegebenen Stand nach Inbetriebnahme oder Herstellerbesuch: Verschlechterungen zuerst, dann Abweichungen der Rohwerte. -
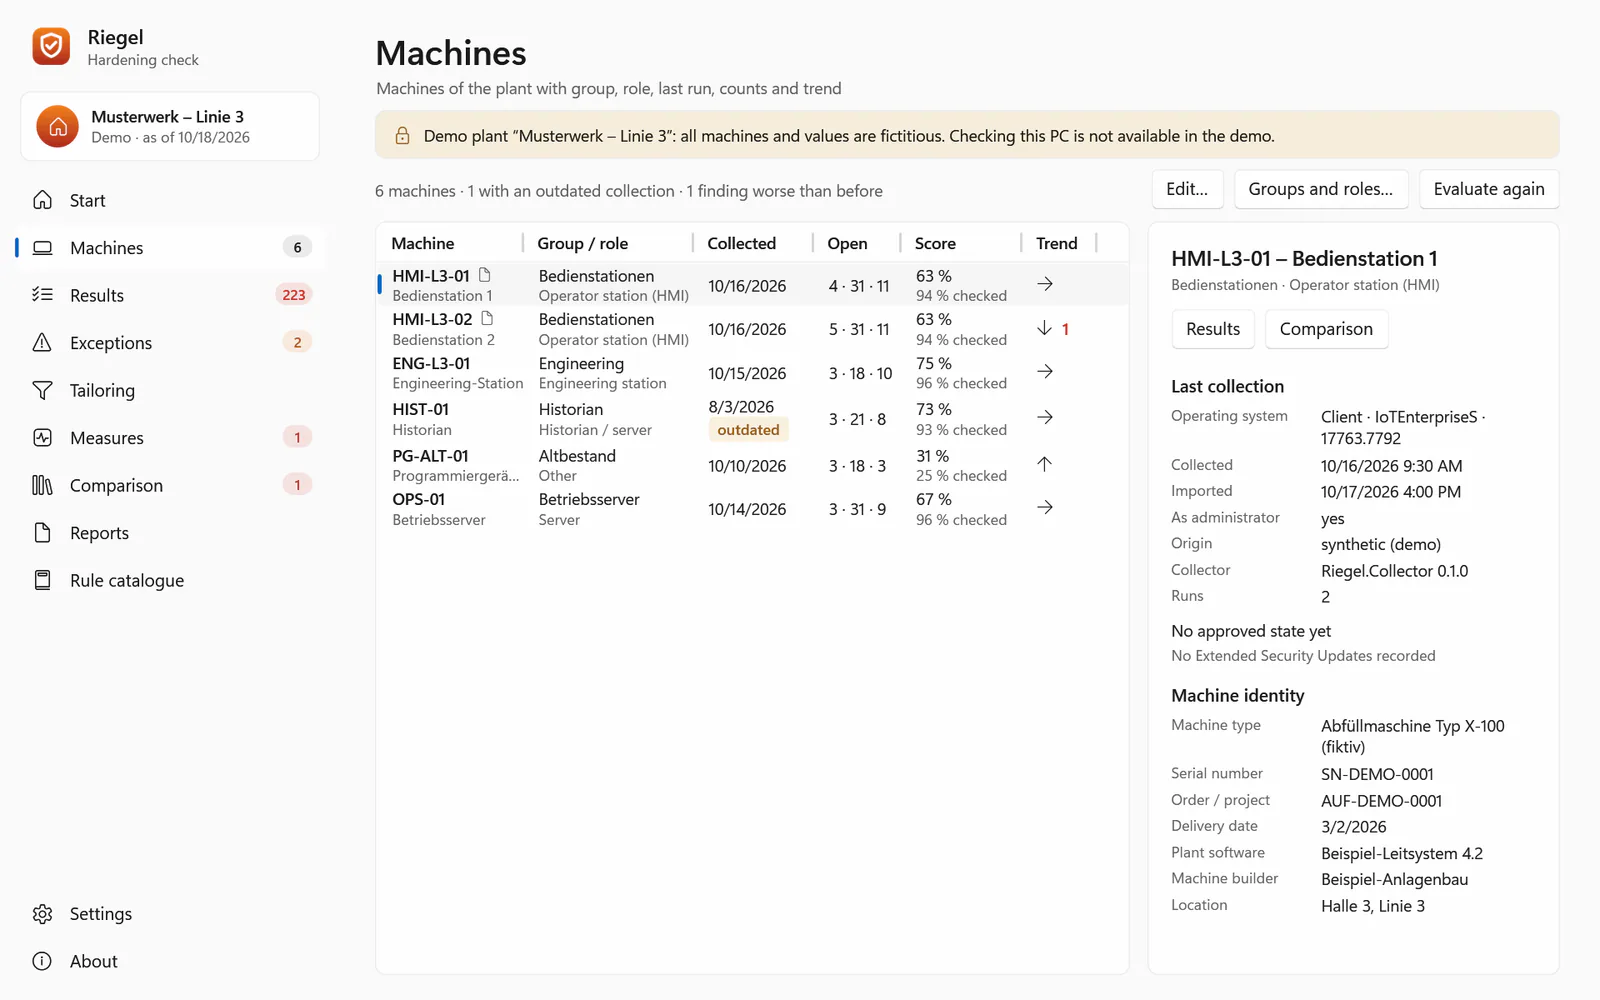
Ein Anlagenordner statt eines Servers Rechner, Gruppen und Rollen, Erhebungen, Läufe und Register als lesbare JSON-Dateien in einem Ordner – auf einem Stick, einer Freigabe oder unter der Änderungskontrolle des Kunden. -
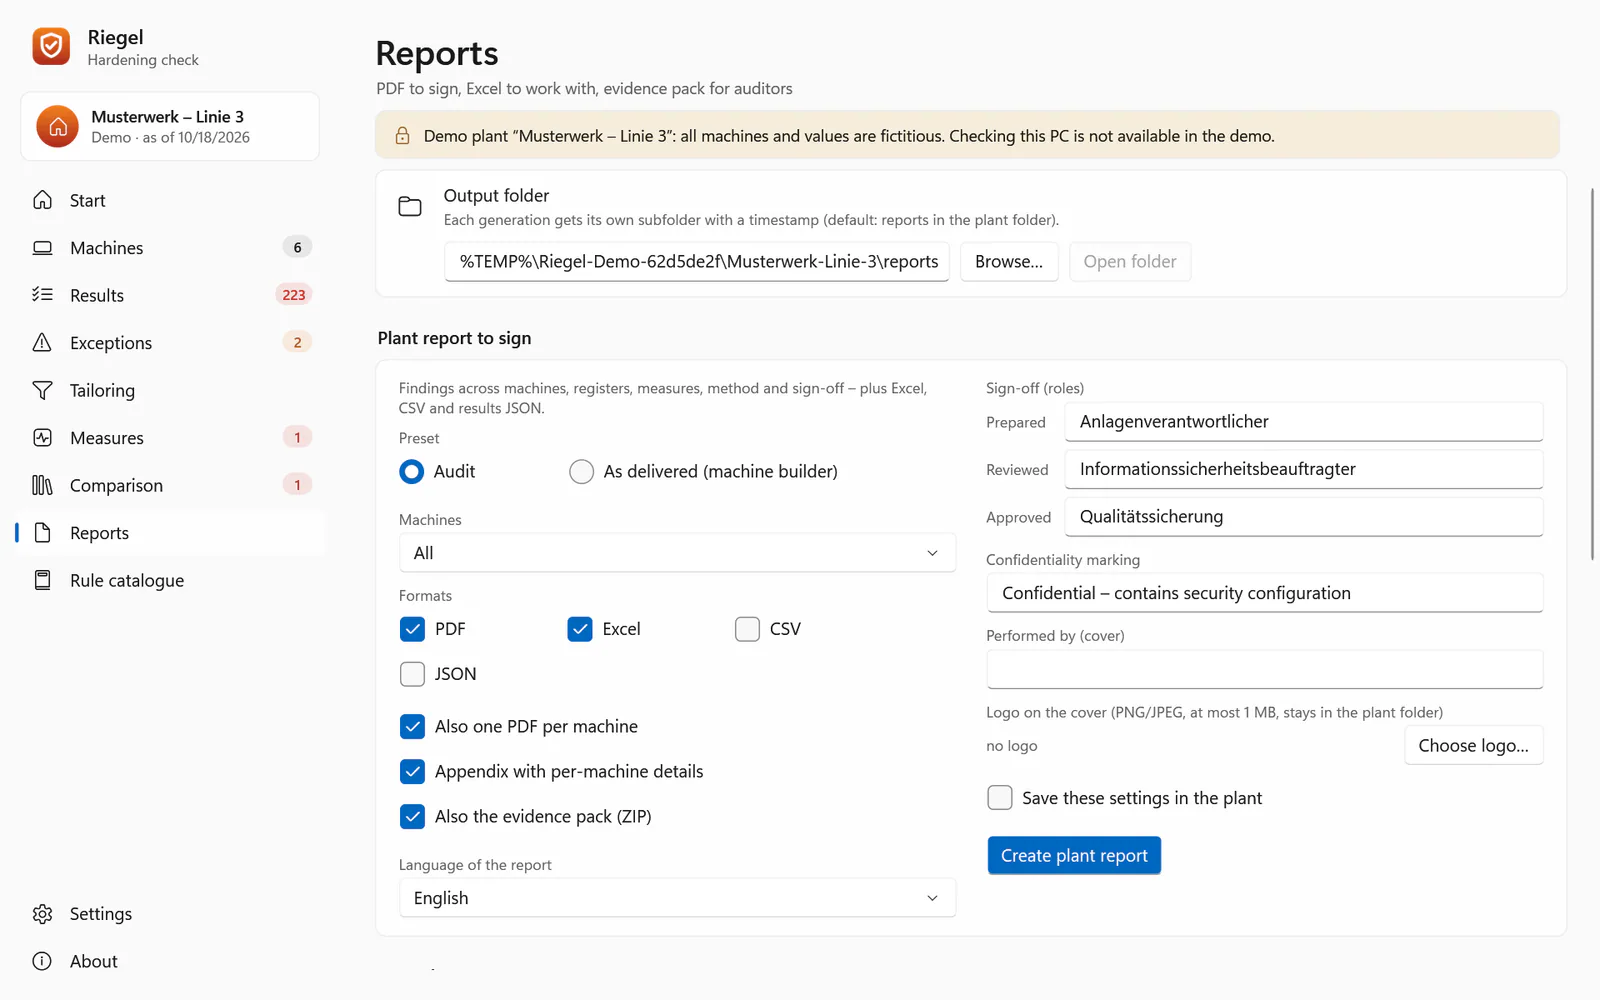
Dokumente zum Abzeichnen Anlagenbericht mit Abzeichnung, Management-Übersicht, Soll-Konfiguration, Freigabeblatt, Erhebungsprotokoll, Excel, CSV und ein Nachweispaket, das Prüfer mit „verify“ nachrechnen.
Häufige Fragen
Wie prüfe ich, ob ein Windows-Rechner gehärtet ist?
Mit Riegel: den portablen Sammler auf dem Rechner ausführen, die Erhebung auf einem Auswerte-PC importieren und gegen 153 Regeln auswerten. Das Ergebnis zeigt je Regel Status, Soll- und Ist-Wert, Quelle und warum es wichtig ist.
Kann ich die Windows-Härtung prüfen, ohne Software auf dem Anlagen-PC zu installieren?
Ja. Der Sammler installiert nichts, ändert keine Konfiguration und schreibt nur seinen Export; Windows selbst vermerkt, dass ein Programm lief. Wo kein fremdes Programm laufen darf, gehen die Windows-Bordmittel.
Lässt sich die Windows-Härtung offline prüfen, auch auf Rechnern ohne Netzwerk?
Ja. Riegel öffnet keine Netzwerkverbindung. Der Sammler läuft vom USB-Stick, die Erhebung kommt auf demselben Weg zum Auswerte-PC.
Läuft der Härtungs-Check auch unter Windows 7 oder Server 2008 R2?
Der Sammler ist für Windows 7 SP1 bis 11 und Server 2008 R2 bis 2025 gebaut und braucht .NET Framework 3.5.1 oder 4.x. Auf echten Rechnern mit Windows 7 und 2008 R2 ist er noch nicht getestet.
Was tun, wenn die Anlagensoftware eine unsichere Einstellung braucht?
Den Befund als begründete Ausnahme festhalten: Begründung, akzeptierter Wert, freigebende Rolle und ein Nachweis aus dem Änderungs- oder QMS-Verfahren. Die Ausnahme ist an ihren Inhalt gebunden, läuft ab und hat einen Verlauf.
Reicht der Bericht als Nachweis für NIS2, ISO 27001 oder IEC 62443?
Riegel unterstützt Nachweise für das Konfigurationsmanagement, etwa nach ISO/IEC 27001:2022 A.8.9, NIS2 und IEC 62443. Es macht keine Compliance-Aussage; ob der Nachweis genügt, entscheidet Ihr Prüfverfahren.
Enthält Riegel Inhalte von CIS oder aus BSI SiSyPHuS?
Nein. Das Regelwerk hat eigene Texte, die Sollwerte sind durch ACSC, Microsoft-Dokumentation oder DISA STIGs belegt. Eigene Vorgaben, etwa aus GPO-Sicherungen, lassen sich importieren.
Kann ich Windows-Rechner gegen eine eigene Security Baseline prüfen?
Ja. Für die Security-Baseline-Prüfung importiert Riegel GPO-Sicherungen, auch aus selbst heruntergeladenen Baselines, oder eigene Anforderungen als riegel.baseline/1-JSON oder CSV. Jede importierte Baseline wird im selben Lauf wie das Regelwerk ausgewertet und bekommt in den Berichten einen eigenen Abschnitt. Baseline-Inhalte liefert Riegel selbst nicht mit.
Ist Riegel kostenlos? Sendet es Daten?
Riegel ist kostenlos unter der MIT-Lizenz. Es hat keinen Netzwerkcode, keine Telemetrie und keine Update-Prüfung und sendet keine Daten an ICT Baden. Der Download folgt mit der Veröffentlichung.
Gibt es eine kostenlose Alternative zu Benchmark-Scannern für die Prüfung der Windows-Härtung?
Riegel prüft Windows-Rechner lesend und offline gegen ein eigenes Regelwerk mit 153 Regeln und ist kostenlos unter der MIT-Lizenz. Es enthält keine Inhalte fremder Benchmark-Kataloge: Wer die Erfüllung eines bestimmten Benchmarks nachweisen muss, bekommt diese Aussage von Riegel nicht. Der Download folgt mit der Veröffentlichung.
Was unterscheidet Riegel von Richtlinien-Vergleichswerkzeugen?
Solche Werkzeuge und Riegel vergleichen Windows-Einstellungen mit Sollwerten. Riegel trennt dabei Erhebung und Auswertung: Ein portabler Sammler liest den Rechner offline und nur lesend, ausgewertet wird auf einem anderen PC. Dazu kommen begründete und freigegebene Ausnahmen, der Vergleich mit dem freigegebenen Stand und ein Bericht zum Abzeichnen. Einstellungen setzt Riegel nie selbst; Abhilfe gibt es nur als Dateien.
Passende Produkte
Windows, PowerShell, Defender und Excel sind Marken der Microsoft-Unternehmensgruppe, Linux ist eine eingetragene Marke von Linus Torvalds. CIS (Center for Internet Security) und das BSI werden nur genannt, um zu sagen, dass Riegel keine Inhalte von ihnen enthält. Genannte Normen und Rahmenwerke werden nur beschrieben; Riegel ist von deren Herausgebern weder geprüft noch zertifiziert.
Kontakt
Interesse an Riegel?
Schreiben Sie uns, wofür Sie das Produkt einsetzen möchten – wir melden uns persönlich.